Palo Alto PA-220 Firewall ve Cisco Switch Kurulumu
Modern kurumsal ağ altyapıları, hem yüksek performans hem de katmanlı güvenlik gerektirmektedir. Palo Alto Networks PA-220 Next-Generation Firewall (NGFW) ve Cisco switch kombinasyonu, küçük ve orta ölçekli işletmeler için ideal bir güvenlik ve ağ çözümü sunar. Bozüyük Güvenlik Sistemleri olarak Bozüyük, Bilecik ve Eskişehir bölgelerinde Palo Alto firewall ve Cisco switch profesyonel kurulum ve yapılandırma hizmetleri sunuyoruz.
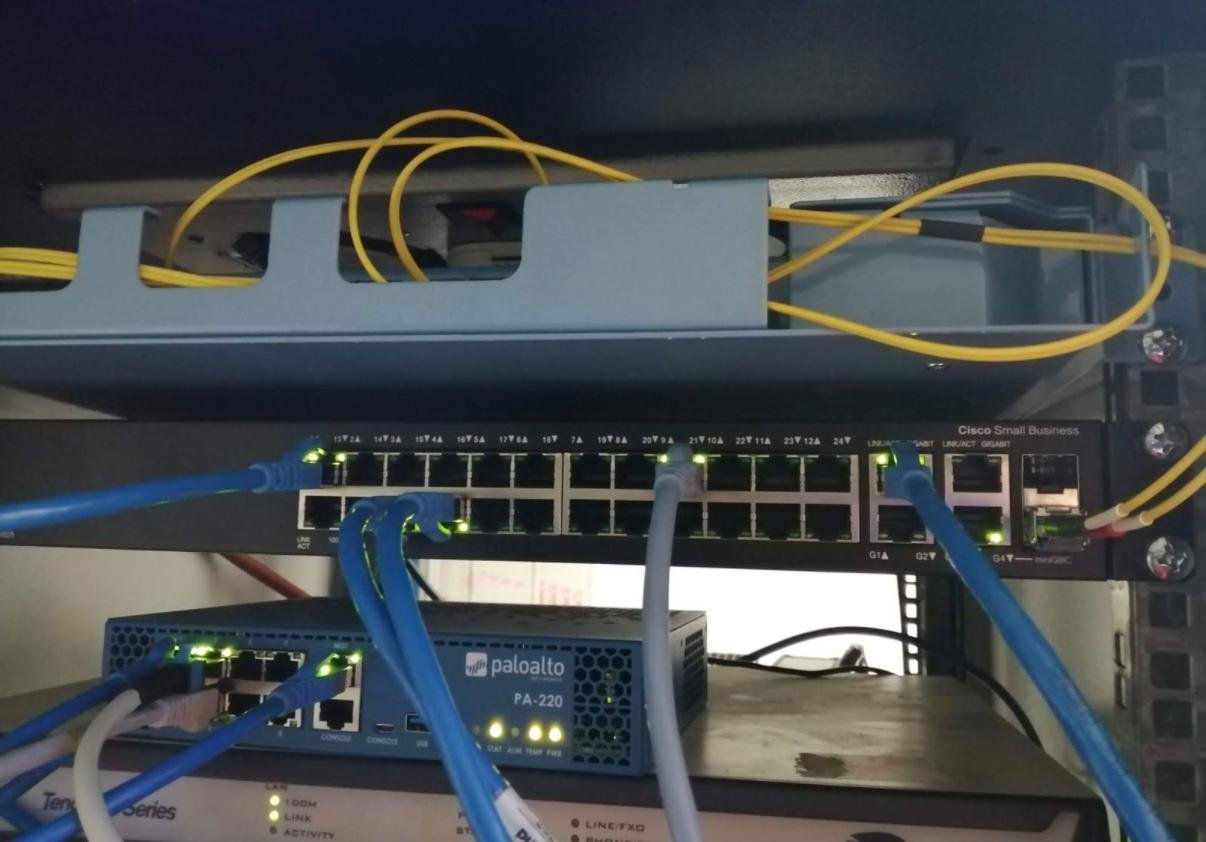
Bu projede gerçekleştirdiğimiz kurulum; Palo Alto PA-220 NGFW'in ağ perimeter güvenliği sağlaması, Cisco switch'in iç ağ trafiğini yönetmesi ve VLAN segmentasyonu ile güvenlik katmanlarının oluşturulması esasına dayanmaktadır. Threat prevention, application control, URL filtering ve SSL decryption özellikleri ile kapsamlı koruma sağlanmıştır.
Palo Alto PA-220 modeli, 1 Gbps throughput kapasitesi ile 50-200 kullanıcılı kurumsal ağlar için idealdir. Cisco switch ile entegre çalışarak hem güvenlik hem de ağ performansı optimize edilir.
1. Palo Alto PA-220 Next-Generation Firewall Nedir?
Palo Alto Networks PA-220, geleneksel firewall'ların ötesinde kapsamlı güvenlik özellikleri sunan bir Next-Generation Firewall (NGFW) cihazıdır. Temel özellikleri:
🛡️ Application Control
Uygulama bazlı güvenlik politikaları. Port numarası yerine uygulama kimliği ile kontrol (App-ID teknolojisi).
🦠 Threat Prevention
IPS, anti-malware, anti-spyware ve vulnerability protection ile gerçek zamanlı tehdit engelleme.
🌐 URL Filtering
80+ kategoride web sitesi filtreleme. Zararlı, phishing ve uygunsuz içerik engelleme.
🔐 SSL/TLS Decryption
Şifreli trafikte tehdit tespiti. HTTPS trafiğini decrypt ederek içerik kontrolü.
👤 User-ID
Kullanıcı bazlı politikalar. Active Directory entegrasyonu ile kullanıcı kimlik doğrulama.
📊 Görünürlük ve Raporlama
Detaylı traffic log, threat log ve kapsamlı raporlama özellikleri.
1.1. PA-220 Teknik Özellikleri
- Throughput (Firewall): 1 Gbps
- Throughput (Threat Prevention): 500 Mbps
- Arayüzler: 8x 1GbE (RJ45) + 2x 1GbE (SFP)
- Maksimum Session: 64,000 oturum
- VPN Throughput: 200 Mbps (IPsec)
- HA (High Availability): Active/Passive mod destekler
- Yönetim: Web-based GUI (Panorama entegrasyonu opsiyonel)
- Güç: Redundant PSU opsiyonel
Palo Alto PA-220 için Threat Prevention, URL Filtering, WildFire, GlobalProtect gibi özellikler ayrı lisans gerektirir. Kurulum öncesi lisans planlaması yapılmalıdır.
2. Cisco Switch Entegrasyonu
Cisco switch'ler kurumsal ağlarda yaygın kullanılan, güvenilir ve yüksek performanslı ağ cihazlarıdır. Palo Alto PA-220 ile entegre çalışarak katmanlı güvenlik ve segmentasyon sağlar:
2.1. Cisco Switch Avantajları
- VLAN Segmentasyonu: Ağı mantıksal segmentlere ayırarak broadcast domain'leri izole eder
- 802.1Q Tagging: VLAN trafiğini etiketleyerek firewall'a iletir
- Port Security: MAC adresi bazlı güvenlik (MAC filtering, sticky MAC)
- DHCP Snooping: Sahte DHCP sunucularını engeller
- Dynamic ARP Inspection: ARP spoofing saldırılarını önler
- StackWise/VSS: Yüksek erişilebilirlik için switch stacking
- QoS (Quality of Service): Trafik önceliklendirme
2.2. Palo Alto ve Cisco Entegrasyon Topolojisi
Kurulumumuzda kullandığımız tipik ağ topolojisi:
🌐 Ağ Topolojisi
Internet (WAN)
      |
  [Modem/Router]
      |
[Palo Alto PA-220]
  eth1/1: WAN (Internet)
  eth1/2: LAN (Trust Zone) → Trunk to Cisco Switch
      |
[Cisco Switch] (802.1Q Trunk)
  ├── VLAN 10: Management (192.168.10.0/24)
  ├── VLAN 20: Servers (192.168.20.0/24)
  ├── VLAN 30: Workstations (192.168.30.0/24)
  ├── VLAN 40: Guest Network (192.168.40.0/24)
  └── VLAN 50: IoT/Cameras (192.168.50.0/24)
VLAN segmentasyonu ile sunucular, kullanıcı iş istasyonları ve misafir ağı birbirinden izole edilir. Palo Alto firewall tüm VLAN'lar arası trafiği kontrol eder.
3. Palo Alto PA-220 ve Cisco Switch Kurulum Adımları
Bozüyük Güvenlik Sistemleri olarak gerçekleştirdiğimiz adım adım kurulum süreci:
Ağ mimarisi analizi, güvenlik gereksinimleri belirleme
PA-220 ve Cisco switch rack'e monte edilir
WAN, LAN ve trunk bağlantıları yapılır
PA-220 ve switch'e konsol erişimi sağlanır
Management IP ve interface IP'leri atanır
Cisco switch'te VLAN'lar tanımlanır
PA-220'de security zone'lar oluşturulur
Static route veya dynamic routing yapılandırılır
Firewall kuralları ve politikalar oluşturulur
IPS, anti-malware, URL filtering aktif edilir
Source NAT ve Destination NAT kuralları
Bağlantı testleri ve production geçiş
4. Detaylı Yapılandırma İşlemleri
4.1. Palo Alto PA-220 İlk Yapılandırma
PA-220'ye ilk erişim ve temel yapılandırma adımları:
- Konsol Bağlantısı: RJ45-to-DB9 konsol kablosu ile PA-220'ye bağlanılır (115200 baud rate)
- Default Login: Kullanıcı adı: admin, Şifre: admin (ilk login'de değiştirilir)
- Management Interface: eth1/1'e geçici IP atanır (ör: 192.168.1.1/24)
- Web Arayüzü: https://192.168.1.1 üzerinden web GUI'ye erişilir
- Lisans Aktivasyonu: Support portal'dan alınan lisans kodları girilir
- Software Update: PAN-OS işletim sistemi güncellenir (önerilen versiyon)
4.2. Security Zone Tanımlama
Palo Alto firewall'da zone kavramı kritik öneme sahiptir. Her interface bir zone'a atanır:
- Untrust Zone: WAN interface (eth1/1) - Internet bağlantısı
- Trust Zone: LAN interface (eth1/2) - İç ağ (VLAN trunk)
- DMZ Zone (Opsiyonel): Web sunucuları için ayrı zone
- Management Zone: Yönetim trafiği için izole zone
4.3. VLAN ve Sub-Interface Yapılandırması
PA-220'de VLAN'lar sub-interface olarak tanımlanır:
- ethernet1/2.10: Management VLAN (192.168.10.1/24)
- ethernet1/2.20: Server VLAN (192.168.20.1/24)
- ethernet1/2.30: Workstation VLAN (192.168.30.1/24)
- ethernet1/2.40: Guest VLAN (192.168.40.1/24)
- ethernet1/2.50: IoT/Camera VLAN (192.168.50.1/24)
Her sub-interface firewall'da default gateway olarak çalışır ve Trust zone'a atanır.
4.4. Cisco Switch VLAN Yapılandırması
Cisco switch'te VLAN'lar oluşturulur ve trunk port yapılandırılır:
- VLAN Oluşturma: VLAN 10, 20, 30, 40, 50 tanımlanır
- Trunk Port: Palo Alto'ya bağlanan port trunk mod'a alınır (802.1Q)
- Access Port: Son kullanıcı portları ilgili VLAN'lara atanır
- Native VLAN: Untagged trafik için native VLAN belirlenir
- STP: Spanning Tree Protocol yapılandırılır (loop önleme)
4.5. Security Policy (Firewall Kuralları)
Palo Alto'da uygulama bazlı güvenlik politikaları oluşturulur:
| Politika Adı | Kaynak Zone | Hedef Zone | Uygulama | Action |
|---|---|---|---|---|
| Allow-Internet-Access | Trust | Untrust | web-browsing, ssl | Allow (IPS profili ile) |
| Block-Social-Media | Trust | Untrust | facebook, twitter, instagram | Deny |
| Allow-Server-Access | Trust (Workstation VLAN) | Trust (Server VLAN) | ms-rdp, ssh, https | Allow |
| Block-Guest-to-Internal | Trust (Guest VLAN) | Trust (diğer VLAN'lar) | any | Deny |
| Allow-DNS-NTP | Trust | Untrust | dns, ntp | Allow |
| Inbound-NAT-WebServer | Untrust | DMZ | web-browsing, ssl | Allow (Threat Prevention) |
Palo Alto'da "default deny" prensibi uygulanır. Açıkça izin verilmeyen tüm trafik otomatik olarak engellenir. Politikalar "en spesifik'ten en genel'e" doğru sıralanır.
4.6. NAT (Network Address Translation) Yapılandırması
NAT kuralları ile iç ağ ve dış ağ arasında adres çevirimi yapılır:
- Source NAT (Hide): İç ağdan internete çıkarken tüm trafik PA-220 WAN IP'si ile maskelenir
- Destination NAT: Dışarıdan gelen trafik iç sunuculara yönlendirilir (port forwarding)
- Static NAT: Belirli iç IP için 1:1 NAT mapping
4.7. Threat Prevention Profili
PA-220'nin en güçlü özelliklerinden biri kapsamlı tehdit önleme yetenekleridir:
- Antivirus Profile: WildFire cloud analizi ile zero-day malware tespiti
- Anti-Spyware Profile: Command & Control (C2) sunucu bağlantılarını engeller
- Vulnerability Protection: Bilinen güvenlik açıklarına yönelik saldırıları engeller
- URL Filtering: Zararlı, phishing ve uygunsuz kategorilerde web erişimi engellenir
- File Blocking: Riskli dosya tipleri (exe, dll, bat) engellenir veya loglanır
- Data Filtering: Kredi kartı, SSN gibi hassas verilerin dışarı çıkması engellenir
4.8. SSL/TLS Decryption (Şifre Çözme)
Modern malware'ler HTTPS trafiğini kullanarak gizleniyor. PA-220 SSL decryption özelliği ile:
- Şifreli HTTPS trafiği decrypt edilir ve içerik analiz edilir
- Zararlı içerik tespit edilir ve engellenir
- Decrypt edilen trafik yeniden encrypt edilerek hedefe iletilir
- Bankacılık siteleri gibi hassas trafikler decryption'dan muaf tutulabilir
SSL decryption CPU yoğun bir işlemdir ve throughput'u düşürür. PA-220'de SSL decryption aktifken throughput yaklaşık 200-300 Mbps seviyelerine düşer.
5. Cisco Switch Detaylı Yapılandırma
5.1. Port Security
Cisco switch'te port güvenliği ile yetkisiz cihaz bağlantısı engellenir:
- MAC Address Limiting: Bir porta maksimum bağlanabilecek cihaz sayısı sınırlanır
- Sticky MAC: İlk bağlanan cihazın MAC adresi kaydedilir
- Violation Actions: Yetkisiz bağlantı tespit edilince port shutdown edilir veya loglanır
5.2. DHCP Snooping ve Dynamic ARP Inspection
Ağ güvenliği için kritik özellikler:
- DHCP Snooping: Yalnızca güvenilir portlardan DHCP Offer kabul edilir
- DHCP Binding Table: IP-MAC-Port eşleşmeleri kaydedilir
- DAI (Dynamic ARP Inspection): ARP spoofing ve Man-in-the-Middle saldırıları engellenir
5.3. Spanning Tree Protocol (STP)
Network loop'larını önlemek için STP yapılandırılır:
- RSTP (Rapid Spanning Tree): Hızlı convergence için RSTP kullanılır
- Root Bridge: Core switch root bridge olarak belirlenir
- PortFast: End-user portlarında hızlı geçiş için aktif edilir
- BPDU Guard: PortFast portlarına switch bağlanmasını engeller
5.4. QoS (Quality of Service)
VoIP, video konferans gibi kritik trafik için önceliklendirme:
- Classification: Trafik tipleri tanımlanır (Voice, Video, Data)
- Marking: Paketler DSCP değerleri ile işaretlenir
- Queuing: Öncelikli trafiğe daha fazla bant genişliği ayrılır
6. User-ID ve Active Directory Entegrasyonu
Palo Alto PA-220'nin güçlü özelliklerinden biri kullanıcı bazlı politikalar oluşturabilmesidir:
6.1. User-ID Agent Kurulumu
- Windows Server'a User-ID Agent yazılımı kurulur
- Active Directory ile entegrasyon sağlanır
- Kullanıcı login/logout olayları gerçek zamanlı izlenir
- IP adresleri kullanıcı kimliklerine map edilir
6.2. Kullanıcı Bazlı Politikalar
User-ID ile IP adresi yerine kullanıcı/grup bazlı kurallar yazılır:
- Örnek 1: "IT Departmanı" grubuna SSH erişimi izin ver
- Örnek 2: "Muhasebe" grubuna yalnızca ERP uygulaması izin ver
- Örnek 3: "Misafir" kullanıcılarına yalnızca web-browsing izin ver
- Örnek 4: "Yönetim" grubuna tüm servislere erişim
IP bazlı kurallar DHCP ortamında sürekli değişir. User-ID ile kullanıcı hangi IP'yi alırsa alsın politikalar uygulanır. Ayrıca detaylı raporlama ve kullanıcı aktivite takibi mümkün olur.
7. İzleme, Raporlama ve Log Yönetimi
7.1. Palo Alto Log Tipleri
- Traffic Log: İzin verilen tüm trafik akışları (session başlangıç/bitiş)
- Threat Log: Tespit edilen ve engellenen tehditler (malware, exploit, C2)
- URL Filtering Log: Engellenen web siteleri
- WildFire Log: Cloud analizine gönderilen dosyalar ve sonuçları
- Data Filtering Log: Hassas veri transfer denemeleri
- System Log: Firewall sistem olayları (config değişiklikleri, login)
7.2. Dashboard ve Raporlama
PA-220 web arayüzü gerçek zamanlı görünürlük sağlar:
- Application Usage: Hangi uygulamalar ne kadar bant tüketiyor
- Threat Activity: Tespit edilen tehdit sayısı ve tipleri
- Top Users: En çok trafik üreten kullanıcılar
- URL Category: En çok ziyaret edilen web kategorileri
- Blocked Activity: Engellenen trafik ve tehditler
7.3. Syslog ve SIEM Entegrasyonu
Merkezi log yönetimi için:
- PA-220 logları harici Syslog sunucusuna gönderilebilir
- Splunk, QRadar, ArcSight gibi SIEM çözümleri ile entegre edilir
- Korelasyon analizi ve gelişmiş tehdit tespiti yapılır
8. Bakım ve Güncelleme
8.1. Firmware ve Content Update
Palo Alto PA-220'de düzenli güncelleme kritiktir:
- PAN-OS Update: İşletim sistemi güncellemeleri (major/minor release)
- Content Update: Günlük yeni tehdit imzaları (applications, threats, antivirus)
- WildFire Update: Saatlik malware imza güncellemeleri
- GlobalProtect Update: VPN client yazılım güncellemeleri
📋 Palo Alto Bakım Kontrol Listesi
- Content signature database güncel (günlük otomatik güncelleme)
- PAN-OS versiyon en son LTS veya recommended release
- Threat Prevention ve URL Filtering lisansları aktif
- Disk kullanımı %80'in altında (log rotasyonu aktif)
- Session utilization %70'in altında
- CPU ve memory kullanımı normal seviyelerde
- Config backup düzenli alınıyor
- High Availability (HA) çifti senkronize
- Kritik loglar SIEM'e aktarılıyor
- Dashboard düzenli kontrol ediliyor
8.2. Backup ve Disaster Recovery
- Configuration Backup: Haftalık config export (XML formatında)
- Running Config: Her değişiklik öncesi snapshot alınır
- High Availability: Kritik sistemlerde ikinci PA-220 ile HA cluster kurulur
- Offsite Backup: Config dosyaları farklı lokasyonda saklanır
9. Güvenlik Best Practices
9.1. Palo Alto Security Hardening
- Management Access: Yönetim erişimi yalnızca güvenli ağdan izin verilir
- Strong Password: Karmaşık admin şifresi kullanılır
- Multi-Factor Authentication: Yönetici girişinde 2FA aktif edilir
- Role-Based Access: Yönetici yetkileri role göre sınırlandırılır
- Session Timeout: Otomatik logout süresi belirlenir
- HTTPS Only: Yönetim arayüzü yalnızca HTTPS ile erişilebilir
9.2. Segmentasyon Stratejisi
- Zero Trust Model: Hiçbir zone otomatik güvenilir kabul edilmez
- Micro-Segmentation: Sunucular arası trafik bile firewall'dan geçer
- Guest Network İzolasyonu: Misafir ağı tamamen izole edilir
- IoT Segmentasyonu: IP kameralar ve IoT cihazlar ayrı VLAN'da
9.3. Monitoring ve Alerting
- Real-Time Alerts: Kritik tehditler için e-posta/SMS bildirimi
- Weekly Reports: Haftalık güvenlik raporu oluşturulur
- Anomaly Detection: Normal trafik paternlerinden sapma tespit edilir
- Compliance Reporting: PCI-DSS, HIPAA gibi standartlar için raporlar
10. Sık Sorulan Sorular (SSS)
Palo Alto PA-220 kaç kullanıcıyı destekler?
PA-220, 50-200 kullanıcı arası kurumsal ağlar için idealdir. Maksimum 64,000 concurrent session destekler. Kullanıcı sayısı, trafik profili ve aktif güvenlik özelliklerine göre değişir.
PA-220 ile geleneksel firewall arasındaki fark nedir?
Geleneksel firewall'lar port ve IP bazlı çalışır. PA-220 Next-Generation Firewall olarak uygulama, kullanıcı ve içerik bazlı kontrol sağlar. IPS, anti-malware, URL filtering gibi gelişmiş güvenlik özellikleri içerir.
SSL decryption neden önemlidir?
Modern malware'lerin %80'i HTTPS trafiğini kullanarak saklanır. SSL decryption olmadan şifreli trafikteki tehditler görülemez ve engellenemez. PA-220 decrypt-inspect-encrypt döngüsü ile HTTPS trafiğini kontrol eder.
Cisco switch yerine başka marka kullanılabilir mi?
Evet, PA-220 tüm 802.1Q VLAN standartına uygun switch'lerle çalışır (HP Aruba, Juniper, Huawei vb.). Ancak Cisco switch'ler kurumsal piyasada en yaygın ve güvenilir çözümlerdir.
High Availability (HA) kurulumu gerekli mi?
Kritik sistemlerde HA şiddetle önerilir. İkinci bir PA-220 ile Active/Passive HA cluster kurularak tek firewall arızasında sistem kesintisiz çalışmaya devam eder. Config ve session senkronizasyonu otomatik yapılır.
Lisans maliyetleri nelerdir?
PA-220 cihaz maliyetine ek olarak yıllık lisanslar gerekir: Threat Prevention, URL Filtering, WildFire, GlobalProtect VPN. Lisanslar genellikle 1, 3 veya 5 yıllık paketler halinde satılır.
VLAN sayısı sınırlı mı?
PA-220, yeterli kaynak olduğu sürece yüzlerce VLAN destekler. Ancak pratik olarak 5-20 VLAN arası en yaygın kullanımdır. Her VLAN için sub-interface ve zone tanımlaması yapılır.
VPN bağlantısı destekleniyor mu?
Evet, PA-220 hem site-to-site IPsec VPN hem de GlobalProtect SSL VPN destekler. 200 Mbps VPN throughput'a sahiptir. Remote çalışanlar için GlobalProtect client ile güvenli erişim sağlanır.
Kurulum süresi ne kadar?
Temel kurulum ve yapılandırma 1-2 gün sürer. Detaylı güvenlik politikaları, User-ID entegrasyonu ve test süreçleri dahil edildiğinde 3-5 iş günü arasında tamamlanır.
Bozüyük, Bilecik ve Eskişehir'de hizmet veriyor musunuz?
Evet, Bozüyük Güvenlik Sistemleri olarak Bozüyük, Bilecik ve Eskişehir bölgelerinde Palo Alto firewall kurulumu, Cisco network altyapısı, konfigürasyon ve 7/24 teknik destek hizmeti veriyoruz.
Sonuç
Palo Alto PA-220 Next-Generation Firewall ve Cisco switch kombinasyonu, kurumsal ağlar için kapsamlı güvenlik ve yüksek performans sağlar. Uygulama bazlı kontrol, tehdit önleme, kullanıcı kimlik doğrulama ve VLAN segmentasyonu ile çok katmanlı güvenlik mimarisi oluşturulur. Bozüyük Güvenlik Sistemleri olarak Bozüyük, Bilecik ve Eskişehir bölgelerinde Palo Alto firewall kurulumu, Cisco network altyapısı ve 7/24 teknik destek hizmetleri sunuyoruz.
✓ Palo Alto ve Cisco sertifikalı uzman ekip
✓ Detaylı güvenlik analizi ve topoloji tasarımı
✓ Profesyonel kurulum ve yapılandırma
✓ Kapsamlı test ve devreye alma
✓ 7/24 teknik destek ve monitoring
✓ Periyodik güvenlik denetimi ve raporlama
✓ Orijinal lisans ve yedek parça garantisi
Bu referans projede Palo Alto PA-220 firewall ve Cisco switch ile güvenli, segmentli ve yönetilebilir kurumsal ağ altyapısı kurulmuştur. 5 adet VLAN segmentasyonu, application-based security policy, threat prevention, URL filtering ve User-ID entegrasyonu gerçekleştirilmiştir. Sistem 7/24 kesintisiz çalışmakta ve tüm güvenlik olayları merkezi loglanmaktadır.